طراحی سایت امن (Secure Web Design): اهمیت SSL، رمزنگاری و حفاظت از دادههای کاربران
در دنیای دیجیتال امروز، امنیت وبسایت تنها یک پسزمینه فنی است؛ بلکه عامل اصلی تعیینکننده اعتماد کاربر است. کاربران قبل از هرگونه تعامل، نشانگر قفل سبز یا پروتکل HTTPS را بررسی میکنند. اگر این نشانگر presente نباشد، احتمال قابل توجهی وجود دارد که بازدیدکننده وبسایت شما را verlassen و به رقیب شما رجوع کند. تیم کوبان، با تجربه در طراحی و توسعه افزونههای وردپرس و ووکامرس، اهمیت این موضوع را به عنوان یکی از ستونهای اصلی راهکارهای پایدار شناخته میکند.
در ادامه به دلایل اهمیت طراحی سایت امن و راهکارهای عملیاتی آن میپردازیم.
۱. اهمیت پروتکل SSL و HTTPS در طراحی وب
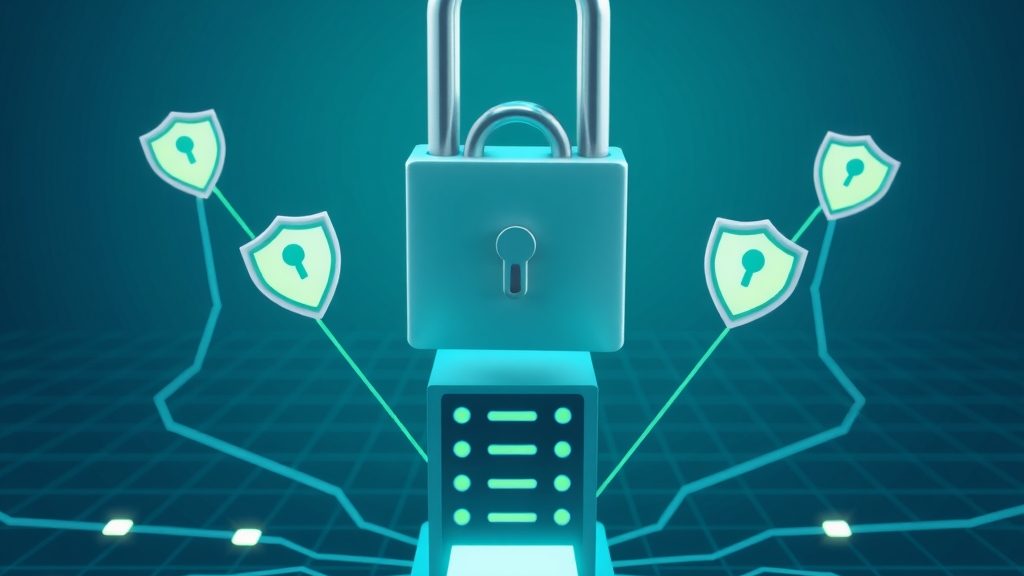
پروتکل SSL (Secure Sockets Layer) و نسخه بهروزرسانی شده TLS، مسئولیت رمزنگاری ارتباط بین مرورگر کاربر و سرور وب را بر عهده دارد. این کار باعث میشود دادههای حساس مانند کلمات عبور، اطلاعات پرداخت و آدرسهای شخصی، در طول مسیر از رمزنگاری عبور کنند و کسی قادر به دسترسی غیرمجاز به آنها نباشد.
انتقال به HTTPS تنها تنها برای سایتهای بانکی یا تجاری الزام نیست. گوگل نیز در الگوریتم جستجو، اعتبار SSL را به عنوان یک عامل رتبهبندی میداند. وبسایتهایی که SSL ندارند، معمولاً هشدار «ناامن» را به کاربران نمایش میدهند که میتواند باعث کاهش چشمگیر traffik شود. برای تیم کوبان، خرید و نصب گواهینامه SSL، اولین گام در مسیر طراحی سایت امن است.
۲. رمزنگاری دادهها و محافظت از حریم خصوصی
رمزنگاری در سطح سرور و پایگاه داده، لایه دوم امنیتی است. اطلاعات کاربران نباید در حالت خام و رمزنگاری نشده در پایگاه داده ذخیره شوند. استفاده از روشهای رمزنگاری قوی مانند AES-256، مطمئن میکند که حتی در صورت دسترسی غیرمجاز به سرور، دادهها قابل خواندن نیستند.
همچنین، مدیریت صحیح جلسات کاربری (Session Management) و استفاده از توکنهای امنیتی، از حملاتcsrf و hijacking جلسات جلوگیری میکند. تیم کوبان در توسعه افزونههای اختصاصی، همیشه به دنبال روشهای کدنویسی امن (Secure Coding Practices) است تا از vulnérabilities رایج جلوگیری شود.
۳. احراز هویت دو مرحلهای (2FA) و کنترل دسترسی
احراز هویت دو مرحلهای، یکی از موثرترین روشها برای جلوگیری از ورود غیرمجاز به حساب کاربری است. حتی اگر کلمه عبور کاربر دزدیده شود، دسترسی ворم به حساب بدون کد دوم امکانپذیر نیست. برای سایتهای فروشگاهی و مدیریت محتوای وردپرس، فعالسازی 2FA میتواند خطرات امنیتی را به شدت کاهش دهد.
همچنین، تعیین سطح دسترسی دقیق برای کاربران مختلف (Subscriber, Author, Administrator) ضروری است. دسترسی بیش از حد لازم، یکی از رایجترین دلایل خراب شدن امنیت سایتها است.
۴. بهروزرسانیهای_security patches و نگهداری بومی
امنیت یک فرآیند یکباره نیست. نرمافزارها، افزونهها و هسته وردپرس مدام بهروزرسانی میشوند که اغلب شامل اصلاحات امنیتی (Security Patches) هستند. استفاده از نسخههای قدیمی از وردپرس یا افزونهها، سایت شما را در معرض حملات شناخته شده میکند. تیم کوبان تأکید دارد که بومیسازی و بهروزرسانیهای منظم، بخشی از فرهنگ طراحی وبسایت امن است.
۵. امنیت در طراحی وبسایتهای فروشگاهی (ووکامرس)
برای سایتهای فروشگاهی، امنیت به درآمد مستقیم مرتبط است. کاربران اطلاعات کارت بانکی خود را در سایت شما وارد میکنند. استفاده از درگاههای پرداخت معتبر و استاندارد PCI-DSS، همراه با رمزنگاری دادههای پرداخت، اعتماد کاربر را جلب میکند. همچنین، محافظت از لیست خرید و اطلاعات شخصی مشتریان، مسئولیت قانونی و اخلاقی مدیر سایت است.
تیم کوبان با تولید افزونههای مانند «انباربان» و «سفارشبان»، تلاش میکند که قابلیتهای امنیتی لازم را به صورت پیشفرض در محصولات خود دربیاورند تا صاحبان کسبوکار به راحتی میتوانند سایتهای ایمن خود را مدیریت کنند.
جمعبندی
طراحی سایت امن، ترکیبی از فناوری، فرآیند و فرهنگ سازمانی است. از نصب SSL و رمزنگاری دادهها تا بهروزرسانیهای منظم و کنترل دسترسی، هر یک از این عوامل نقش در ایجاد یک محیط امن برای کاربران دارند. برای کسبوکارها که به دنبال رشد پایدار هستند،投資 در امنیت وبسایت، هزینهای نیست، بلکه سرمایهای برای اعتماد بلندمدت کاربران است.
https://kubanco.ir/WV7Fzs
کپی آدرس